iPhone 18 Pro 防造假技術全面睇:Apple Reference Image 點樣確保相片真實性?
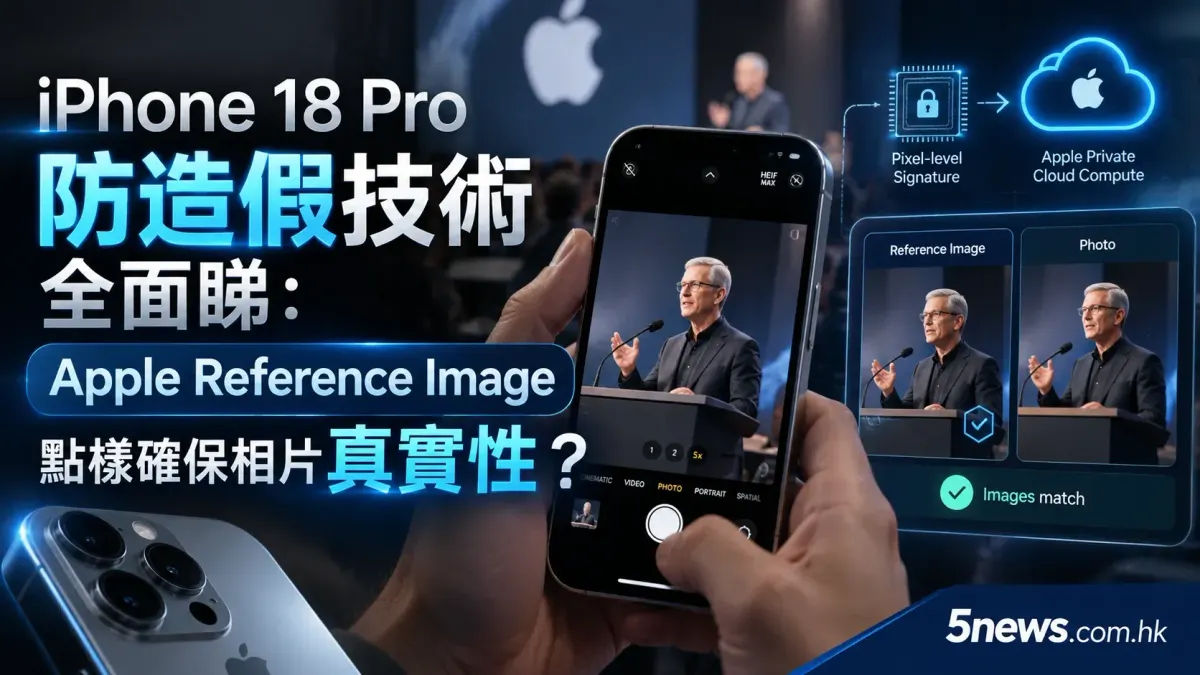
繪圖技術普及令大眾難以分辨相片真偽。蘋果公司(Apple)喺最新嘅 iPhone 18 Pro 引入 Apple Reference Image 模式,透過硬件級別感光元件直接加密,加上私有雲端運算(Private Cloud Compute),確保相片未經 AI 篡改。本文將會全面拆解呢項新技術嘅運作原理,並同 Android 陣營廣泛採用嘅 C2PA 標準進行比較,探討智能手機點樣喺保障攝影師私隱嘅同時,建立數碼攝影嘅全新信任標準。
Apple Reference Image 對決 Android C2PA:智能手機相片驗證技術比較
近年 AI 人工智能生成工具極為普及,用家可以輕易消除相片背景雜物,甚至憑空生成極具真實感嘅圖片。雖然呢啲功能為大眾帶嚟便利,但同時衍生出一個嚴重問題:我哋越嚟越難分辨一張相片到底係真實拍攝,定係由 AI 深度偽造。當相片需要作為法庭證據、新聞報導或者保險索償嘅重要憑證時,單憑「睇落好真」已經唔足以證明事件真正發生過。
針對呢個問題,蘋果公司(Apple)喺9月15日發表嘅安全研究網誌中,詳細披露咗 iPhone 18 Pro 及 iPhone 18 Pro Max 獨有嘅全新相片驗證功能——Apple Reference Image。呢項技術被形容為數碼時代嘅「安全底片」,到底佢點樣運作?同目前 Android 陣營採用嘅技術有咩分別?我哋將會為大家深入拆解。
咩係 Apple Reference Image?
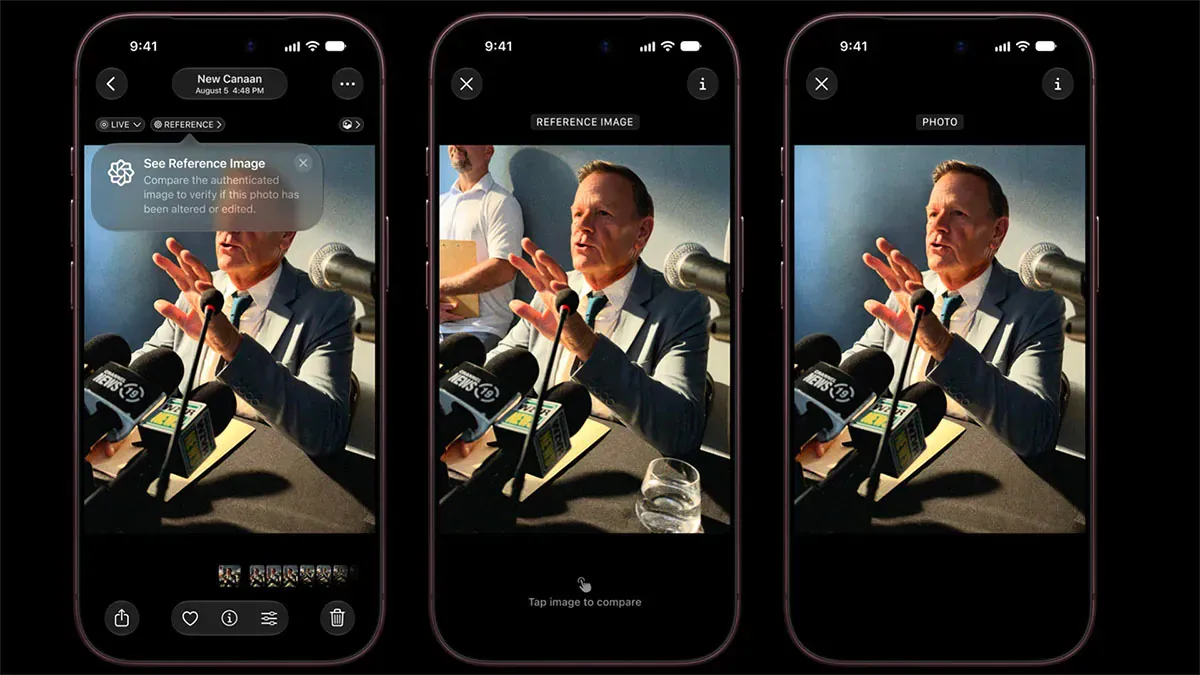
Apple Reference Image 係一個需要用家手動開啟(Opt-in)嘅全新相機模式。簡單嚟講,佢嘅主要作用係提供一個可信嘅保證,證明一張相片係由一部真實嘅 iPhone 相機感光元件、喺特定嘅時間捕捉落嚟嘅真實影像,期間絕對無經過任何 AI 生成或篡改。
喺呢個模式下拍攝,系統會同時建立一張可以隨意編輯嘅普通相片,以及一張被嚴密保護嘅「安全數碼底片」(Secure Digital Negative)。呢張數碼底片包含咗原始嘅像素數據、感光元件元數據(Metadata),以及帶有上下限嘅加密時間戳。呢啲資料會直接儲存喺裝置內,直到用家決定「沖曬」(Develop)呢張相片去證明其真實性時,系統先會將未經處理嘅底片傳送到安全嘅雲端環境做最終渲染。
智能手機防造假技術比較:Apple Reference Image vs Android C2PA
喺探討技術細節之前,好多讀者可能會問:呢項技術同其他手機有咩唔同?事實上,Google早喺 Pixel 10 系列已經引入咗基於 C2PA 業界標準嘅相片驗證功能,並延續到最近嘅 Pixel 11 系列之中。相比之下,蘋果公司遲咗足足一代先加入戰團,但佢哋標榜自家系統比 C2PA 更加安全。
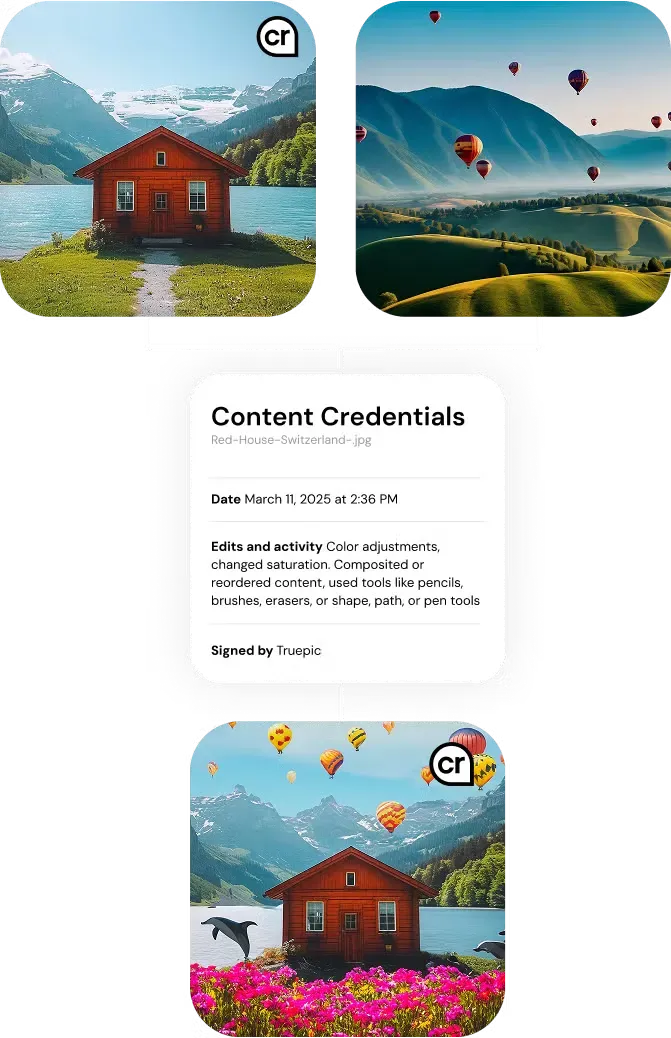
C2PA 標準嘅運作原理,係喺相片完成所有軟件處理(例如 AI 降噪、HDR 合成)之後,先至喺檔案度加入來源憑證。蘋果公司指出,呢種做法存在致命弱點,因為相片喺編輯鏈嘅任何一個環節都有可能俾人篡改。事實上,早前已經有網絡安全研究人員成功移除咗 Google 嘅 AI 數碼水印,證明 C2PA 標準並非牢不可破。
以下係兩大陣營技術嘅主要比較:
| 比較項目 | Apple Reference Image (iPhone 18 Pro 系列) | C2PA 標準 (以 Google Pixel 11 為例) |
|---|---|---|
| 加密簽名時機 | 硬件感光元件捕捉像素當下即時加密 | 軟件影像處理流程完成後先加密 |
| 鏡頭支援度 | 僅限主鏡頭(Main Camera) | 支援所有鏡頭(包括超廣角、長焦距) |
| 防禦量子攻擊 | 具備後量子密碼學(Post-quantum)防禦 | 採用傳統加密演算法 |
| 攝影師私隱 | 完全匿名,外界無法追蹤拍攝者及裝置身分 | 憑證有機會綁定特定裝置或個人身分 |
| 處理環境 | Private Cloud Compute(私有雲端運算) | 裝置本地軟件處理 |
由比較可見,Android 陣營嘅 C2PA 勝在泛用性高,支援多個鏡頭;而 Apple Reference Image 則為咗追求極致嘅安全性同私隱保障,選擇將功能限制喺主鏡頭,並徹底改變咗整個數碼攝影嘅驗證流程。
Apple Reference Image 嘅三大核心防護機制
為咗達到極高嘅信任級別,蘋果公司為 Reference Image 制定咗三個必須滿足嘅核心要求:語意真實性、抵禦攻擊能力,以及保障私隱。
1. 語意真實性(Semantic Authenticity)
現代智能手機嘅相機極度依賴運算攝影(Computational Photography)。如果只係簡單咁將感光元件嘅原始數據簽名,係無法直接得出一張可以睇得明嘅相片,因為像素仲需要經過反馬賽克(Demosaicing)、鏡頭陰影校正等繁複步驟。
為咗防止黑客喺呢個處理過程中注入假數據,Apple Reference Image 採取咗「分開兩步走」嘅策略。首先,拍攝時相機感光元件會進入一個特殊嘅「參考模式」,強制感光元件喺捕捉到光線嗰一刻,立刻喺硬件層面為像素數據進行密碼學簽名,連操作系統(OS)都無法修改。
其次,時間證明同樣重要。系統唔依賴手機本身嘅時鐘(因為容易被修改),而係定時向蘋果伺服器索取一個加密時間戳,作為拍攝時間嘅「下限」;拍攝完成後,再即時索取另一個時間戳作為「上限」。系統藉此可以鐵定相片係喺呢兩個極短嘅時間範圍內拍攝,杜絕時間造假。
2. 抵禦攻擊與妥協嘅能力(Resilience to Compromise)
為咗確保相片喺幾十年後依然可以被驗證為真實,蘋果公司引入咗極高規格嘅密碼學防禦。目前一般嘅簽名技術只具備傳統安全性,一旦未來量子電腦普及,呢啲加密就有可能被輕易破解。因此,Apple Reference Image 採用咗 RSA-3072 及 ML-DSA-87 的混合後量子(Post-quantum)簽名方案,確保長遠嘅完整性。
此外,系統亦設立咗撤銷機制(Revocation)。喺相片送上雲端處理時,系統會計算一個「信心分數」(Confidence Score),評估影像特徵係咪符合感光元件嘅物理特性。如果發現有感光元件被惡意破解或分數過低,蘋果公司可以即時撤銷該感光元件嘅簽名資格。用戶每次開啟 Reference Image 時,手機都會自動下載最新嘅撤銷名單,確保眼見為實。
3. 保障攝影師私隱(Privacy Preservation)
喺部分危險場景(例如戰地採訪或社會運動記錄),攝影師需要證明相片真實性,但絕對唔希望暴露自己嘅身分或行蹤。坊間其他方案往往需要攝影師用個人憑證為相片背書,容易構成人身安全風險。
Apple Reference Image 特別針對呢點進行設計,相片最終嘅認證簽名係由蘋果公司嘅伺服器發出,而唔係由攝影師嘅裝置直接對外發布。外界無法透過相片追蹤到係邊一部 iPhone 拍攝,亦無法判斷兩張唔同嘅相片係咪出自同一個拍攝者。而且,整個傳輸過程採用 Oblivious HTTP 協定,隱藏咗裝置嘅 IP 地址,做到真正嘅匿名保障。
深入拆解:一張 Reference Image 嘅誕生過程
要完全隔絕軟件篡改嘅可能性,蘋果公司將信任鏈(Chain of Trust)嘅起點,推前到 iPhone 18 Pro 嘅生產線上。
第一階段:工廠硬件綁定當 iPhone 18 Pro 喺工廠組裝時,相機感光元件會自己生成一對密碼鎖匙(Key Pair),私鑰永遠鎖喺感光元件入面。廠方只會提取公鑰並寫入裝置嘅硬件清單中。同時,手機內置嘅安全隔離區處理器(Secure Enclave Processor, SEP)亦會生成另一條鎖匙。兩者會喺出廠時被「綁定」,證明呢粒感光元件同呢塊 SEP 晶片係屬於同一部手機,日後任何更換零件或移花接木嘅改裝都會被系統識穿。
第二階段:拍攝當下嘅即時加密當用家開啟 Reference Image 模式並按下快門,感光元件會重新啟動進入安全模式。影像數字化後,感光元件會即刻用內置嘅私鑰將像素簽名。至於數碼變焦比例、焦距等由系統提供嘅數據,就會交由 SEP 進行簽名。呢啲資料連同上文提及嘅「時間戳上下限」,會打包成一個副檔名為 DNG 嘅安全數碼底片。
第三階段:Private Cloud Compute 雲端沖曬當用家需要對外展示或驗證呢張相片時,手機會將數碼底片上傳到蘋果公司嘅私有雲端運算(Private Cloud Compute, PCC)環境。PCC 係一個連蘋果工程師都無法窺探內容嘅高度保密伺服器。
PCC 首先會核對感光元件、SEP 同工廠清單嘅簽名,確認手機無被改裝;然後核對時間戳。一旦所有檢查通過,PCC 入面嘅隱藏權重神經網絡(Neural Network)就會為相片進行評分,確認無異常後,就會幫張相進行反馬賽克、色調對映等「沖曬」工序,最後壓縮成 JPEG 格式,並加上蘋果公司嘅後量子加密簽名,送回用家嘅手機中。
經過呢個嚴謹嘅流程,一張具備法律或新聞級別可信度嘅 Apple Reference Image 就此誕生。
總結與實際應用考量
綜合而言,蘋果公司今次喺 iPhone 18 Pro 推出嘅 Apple Reference Image 技術,無疑將智能手機嘅相片驗證標準提升到一個全新嘅高度。比起依賴軟件層面嘅 C2PA 標準,由硬件感光元件直接介入嘅做法,能夠更有效咁堵塞 AI 篡改嘅漏洞。
對於一般香港讀者嚟講,日常影下風景或者食物,未必需要用到咁高安全規格嘅模式(始終限制咗只能用主鏡頭,亦犧牲咗部分 AI 修圖嘅便利性)。但對於新聞從業員、法律界人士、處理保險索償嘅理賠師,甚至係需要記錄合約簽署過程嘅商業用戶嚟講,呢項功能提供咗一個極具說服力、而且保護私隱嘅真實性保證。
數碼攝影正處於一個「眼見未為真」嘅十字路口。Apple Reference Image 嘅出現,未必能夠徹底解決網絡上充斥假相嘅問題,但最少為有需要證明「事實真相」嘅使用者,提供咗一個強而有力、難以被攻破嘅工具。至於呢項技術日後會否擴展到其他鏡頭,甚至引起其他手機品牌仿效並改良,絕對值得市場持續關注。