日本 Burger King 洩漏 1,100 萬用戶資料:分析手機 App 安全漏洞與風險
日本 Burger King 發生大規模數據洩漏,影響超過 1,100 萬名 App 用戶,洩漏資料包括姓名、聯絡方式及訂單紀錄。文章分析手機 App 較網頁更易受攻擊的原因,並回顧快餐業及外送平台如 DoorDash 的安全漏洞歷史,提醒用戶注意個人資料風險。
日本 Burger King 發生大規模數據洩漏事件
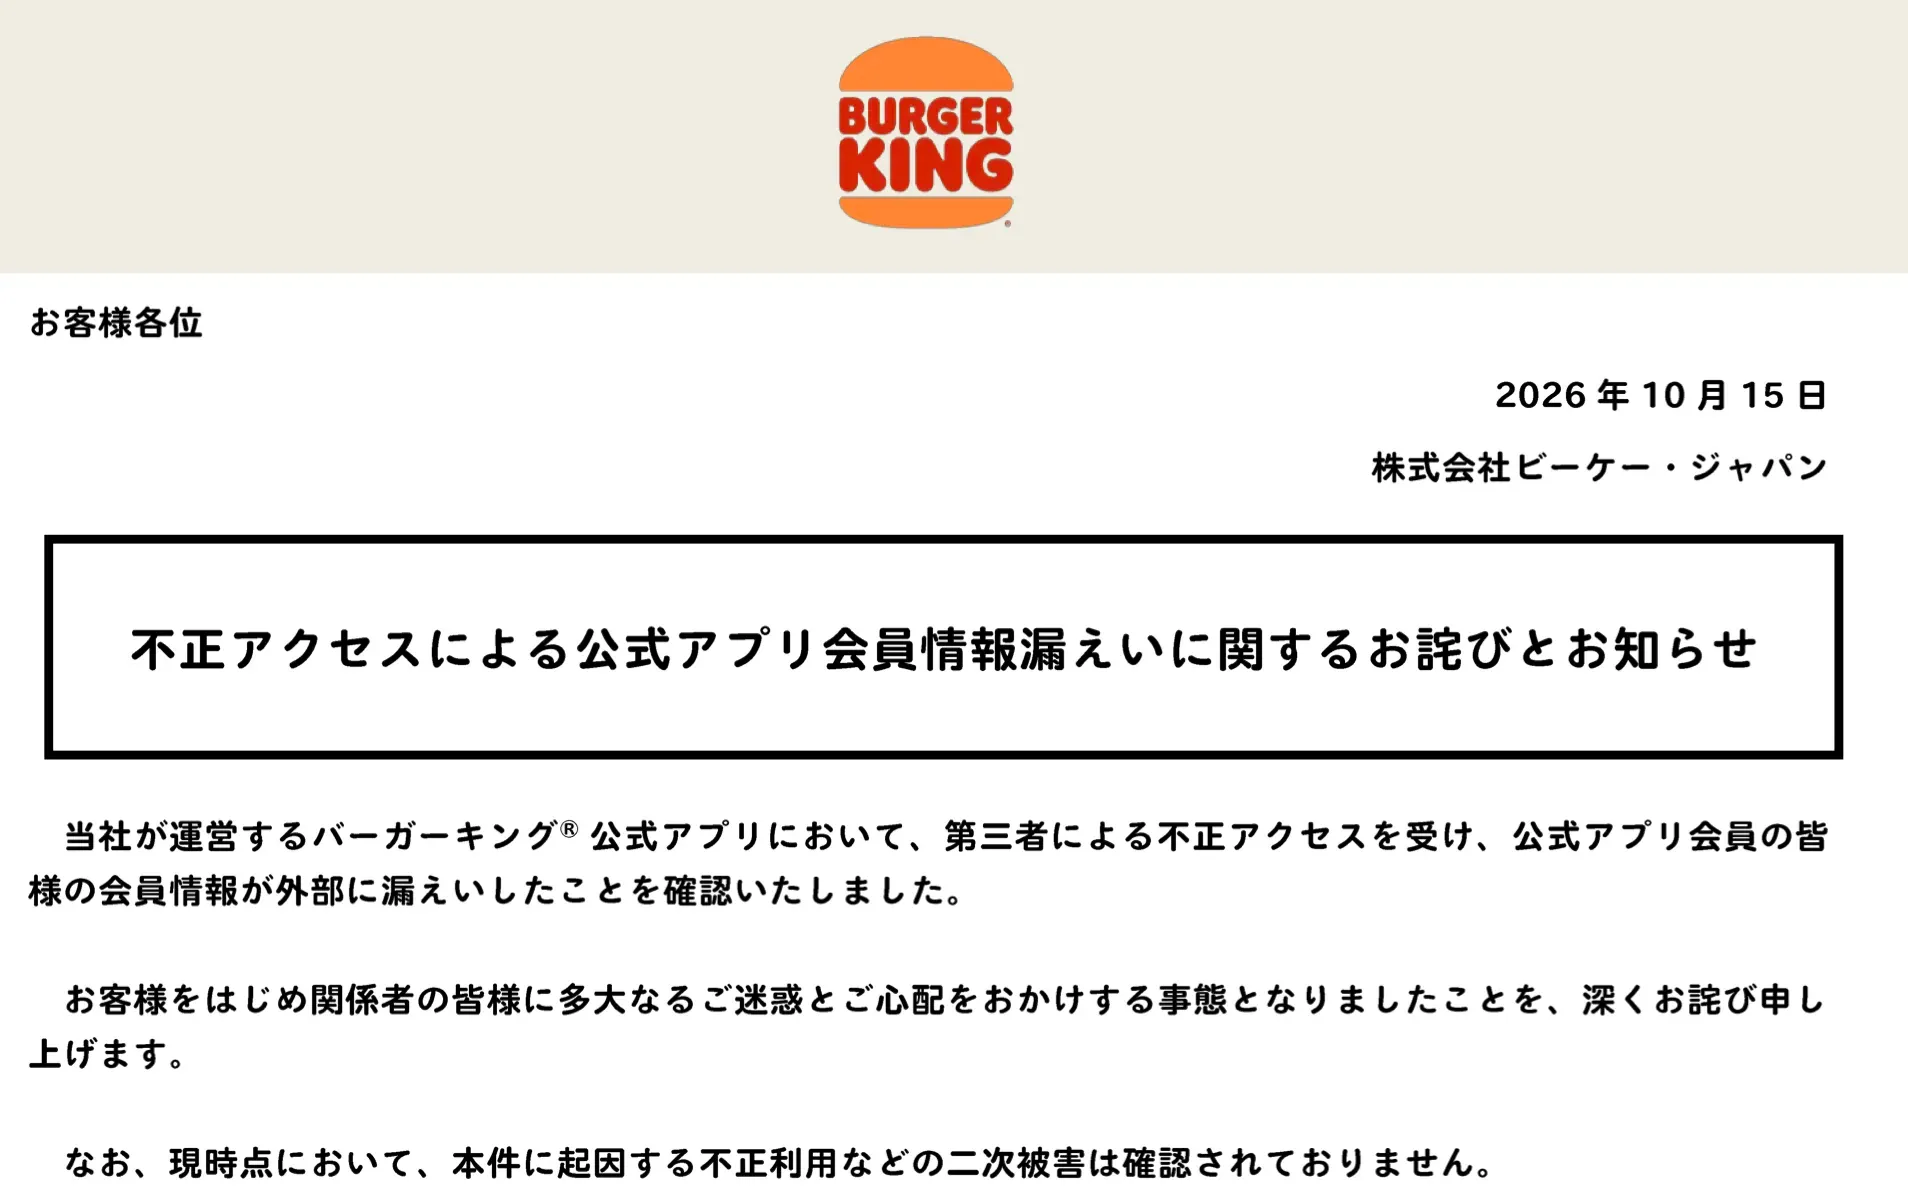
對於使用 Burger King Japan(日本漢堡王)服務嘅顧客嚟講,最近嘅情況相當糟糕。呢間快餐店喺 2026 年 10 月報告指,系統遭到黑客入侵,導致超過 1,100 萬名用戶嘅個人資訊被盜取。雖然公司冇詳細披露黑客係用咩手段進行攻擊,但呢件事再次凸顯咗企業喺處理安全回應報告同透明度方面嘅重要性。
事件詳細經過與洩漏範圍
根據 Burger King Japan 披露,黑客喺 10 月 2 日至 10 月 15 日期間,成功獲取咗 Burger King App 用戶嘅帳戶詳細資料。令人關注嘅係,呢間快餐巨頭喺攻擊發生約一個星期後先發現漏洞,隨後才向顧客發出通知。
根據 TechRadar 引用嘅通知信內容,公司喺 10 月 13 日確定,未經授權嘅訪問實際上係喺 10 月 2 日到 10 月 7 日之間發生,並導致會員資訊外洩。
具體洩漏嘅資料包括:
- 會員 ID
- 用戶姓名
- 聯絡資訊
- 性別
- 訂單紀錄
安全研究員警告,洩漏嘅訂單紀錄唔單止係顯示用戶食咩,黑客其實可以透過分析消費習慣,獲取更多關於該人士嘅私人資訊。
深入分析:點解手機 App 容易成為攻擊目標?
雖然用戶喺資料外洩後冇辦法阻止資訊喺網上流傳,但呢個事件可以作為一個警示。一般嚟講,手機 App 確實比一般網頁更容易受到攻擊。
程式語言嘅漏洞
美國聯邦調查局(FBI)曾經發出警告,指出 PHP 呢種驅動好多主流網站同 App 嘅程式語言存在安全漏洞,構成重大網絡安全威脅。呢類漏洞可能會導致信用卡號碼、個人身份證明資料、醫療紀錄等極其敏感嘅數據面臨風險。
App 嘅結構性弱點
手機 App 同網頁嘅運作方式唔同,部分原因包括:
- 程式碼分發:App 嘅程式碼係直接下載到用戶裝置度,可能包含比網頁更多嘅資訊。
- 更新頻率:App 嘅更新速度未必有網頁咁快,每次公司發布嘅 Bug Fix(漏洞修復)反而可能變成黑客分析安全漏洞嘅「路線圖」。
- 攻擊手段多樣:App 容易受到篡改(Tampering)、惡意程式碼注入以及記憶體黑客攻擊(Memory Hacking),令黑客可以輕易盜取資料並以此獲利。
其他快餐與外送平台的洩漏紀錄
喺過去十年入面,唔少快餐連鎖店同商業機構都面臨過類似嘅惡意攻擊。例如 Chick-fil-A 曾經多次被入侵,而擁有 KFC 同 Taco Bell 等品牌的 Yum! Brands(股票代號:YUM)亦都唔例外。
甚至係知名嘅外送 App DoorDash(股票代號:DASH)都發生過洩漏事件。2019 年,有 490 萬人嘅電子郵件、密碼同聯絡資訊被盜。更糟糕嘅係,DoorDash 當時竟然用咗五個月時間先發現攻擊,反應速度遠慢於今次嘅 Burger King Japan。
企業嘅應對趨勢
面對呢啲威脅,部分公司開始採取以下策略嚟降低風險:
- 將用戶引導回網頁版:減少對 App 嘅依賴,以降低被攻擊嘅風險。
- 棄用密碼:推行 Passkeys(通行金鑰)取代傳統密碼,強化認證安全。
不過,由於手機 App 提供嘅預訂取餐便利性同積分獎賞系統,短期之內大多數用戶依然會選擇使用 App。
總結
今次 Burger King Japan 洩漏 1,100 萬份資料嘅事件,提醒我哋喺使用各大企業嘅手機 App 時,應該對提供個人詳細資料保持謹慎。雖然便利性好高,但數據安全風險依然存在,使用者需要意識到個人資料喺雲端儲存時潛在嘅風險。