國泰航空第三方供應商 Amadeus 爆資料外洩 5.3萬宗訂位紀錄受影響 乘客防騙全攻略
國泰航空(0293)第三方供應商 Amadeus 發生資料保安事故,約5.3萬宗訂位紀錄喺2023年8月至2026年9月期間遭未授權存取。本文詳解事件細節、受影響資料範圍,同埋乘客防範釣魚詐騙嘅實用貼士。
國泰航空第三方供應商 Amadeus 爆資料外洩 5.3萬宗訂位紀錄受影響
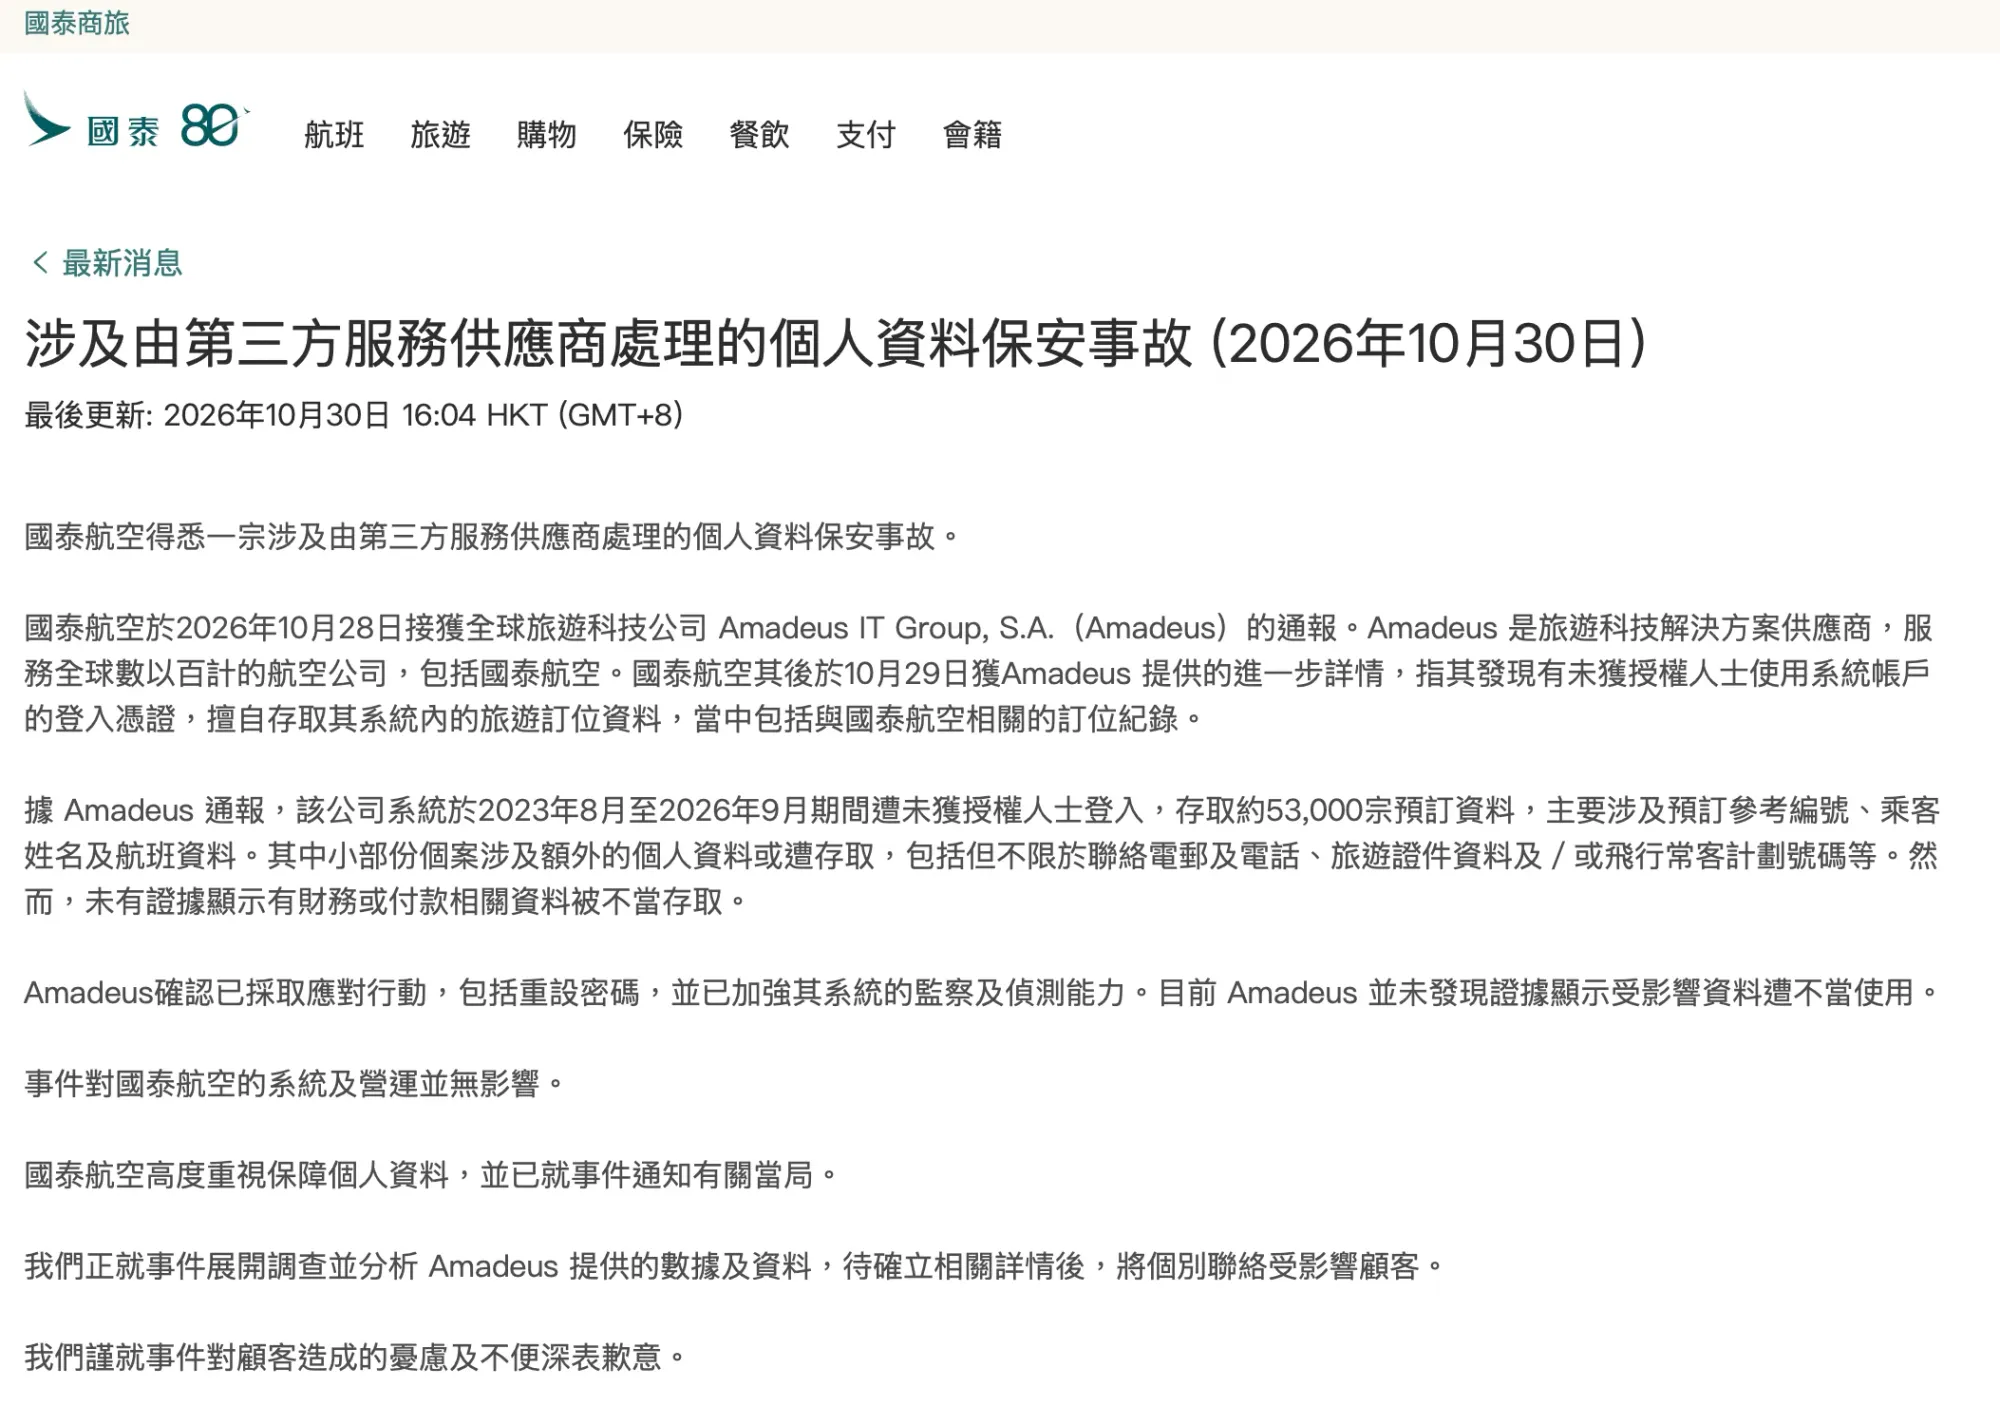
10月30日,國泰航空(股票代號:0293)發表聲明,確認一宗涉及第三方服務供應商嘅個人資料保安事故。全球旅遊科技公司 Amadeus IT Group, S.A.(Amadeus)嘅系統懷疑畀黑客入侵,導致大約53,000宗同國泰相關嘅預訂資料喺過去三年間可能被未經授權存取。雖然而家未有證據顯示信用卡等財務資料外洩,但部分乘客嘅電郵、電話同旅遊證件資料有機會落入不法分子手中,引起唔少常飛旅客同埋私隱關注團體嘅高度關注。
事件時間線同起因細節
根據國泰航空喺10月28日接獲 Amadeus 嘅初步通報,以及10月29日收到嘅進一步詳情,呢宗保安事故嘅影響時間跨度相當長。Amadeus 嘅系統喺2023年8月至2026年9月期間,一直有未獲授權人士利用系統帳戶嘅登入憑證,擅自入去存取入面嘅旅遊訂位資料。
點解黑客可以潛伏咁耐?喺資訊保安領域,呢種情況通常係因為「憑證洩露」(Credential Leakage)。黑客可能透過其他渠道買入或者盜取咗 Amadeus 員工或者系統管理員嘅帳號密碼,然後扮成合法用戶登入系統。因為登入行為睇落同正常操作冇分別,所以傳統嘅防火牆未必可以即時阻擋,直到 Amadeus 加強咗系統監察同偵測能力,先至發現呢個漏洞。國泰航空強調,呢次事件完全冇影響到佢哋自己嘅內部系統同日常營運,問題純粹出喺第三方供應商嗰邊。Amadeus 亦已經採取應對行動,包括重設密碼同加強系統防護。
邊啲資料受影響?信用卡資料安全嗎?
好多乘客最關心嘅一定係:「我嘅信用卡資料會唔會畀人盜用?」根據 Amadeus 嘅通報,呢次受影響嘅大約53,000宗預訂資料入面,主要涉及嘅係預訂參考編號(PNR)、乘客姓名同埋航班資料。
不過,有一小部分個案涉及額外嘅個人資料,包括聯絡電郵地址、電話號碼、旅遊證件資料(例如護照號碼)以及飛行常客計劃號碼。雖然 Amadeus 確認冇證據顯示任何財務或付款相關資料畀人不當存取,但我哋絕對唔可以掉以輕心。
點解冇信用卡資料都仲有危險?因為黑客手上有咗你嘅姓名、航班編號、起飛時間、電話同電郵,佢哋就可以度身訂造極度逼真嘅「釣魚攻擊」(Phishing Attack)。例如,你可能會收到一封睇落好似國泰航空發出嘅電郵,話你嘅航班有變,要求你撳入條 link 重新確認資料或者俾錢寄艙行李。因為對方準確講得出你嘅航班同姓名,好多人都會信以為真,結果就喺假冒網站輸入咗信用卡資料,最終導致財務損失。
供應商 Amadeus 係咩來頭?點解影響咁大?
要明白點解一間公司出事會搞到咁多航空公司受牽連,就要了解 Amadeus IT Group, S.A. 嘅背景。Amadeus 係全球最大嘅旅遊科技解決方案供應商之一,總部設喺西班牙。佢哋提供嘅全球分銷系統(GDS)係航空業嘅基礎設施,全球數以百計嘅航空公司、酒店、旅行社同埋網上旅遊平台(OTA)都依賴佢哋嘅系統來處理訂位、票務同埋航班庫存。
當國泰航空或者其他航空公司嘅職員、合作旅行社需要查閱或者更改客人嘅機票時,好多時都係透過 Amadeus 嘅系統去進行。呢種高度集中嘅供應鏈模式雖然提升咗效率,但同時都帶出咗「單點故障」同埋供應鏈保安風險。只要 Amadeus 呢個核心節點畀人攻破,黑客就可以一次過攞到幾間甚至幾十間航空公司嘅乘客數據。呢個亦解釋咗點解今次受影響嘅訂位紀錄高達53,000宗,影響範圍相當廣泛。
乘客應該點樣保障自己?防範詐騙實用貼士
既然知道咗風險所在,乘客可以點樣自保?以下係幾個實用嘅防範貼士,幫助大家喺呢段敏感時期保障個人私隱同財產:
提高對電郵同短訊嘅警覺:如果你喺未來幾個星期收到自稱係國泰航空或者旅行社發出嘅電郵或 WhatsApp 短訊,話你嘅航班取消、延誤,或者要求你補交行李費、退稅,千祈唔好直接撳入面嘅連結。黑客最鍾意利用「急迫感」令人失去理智,例如用「你嘅機票即將作廢」呢類字眼催迫你行動。
仔細檢查網址域名:釣魚電郵入面嘅連結通常會偽裝得好似官方網站,但域名往往有破綻。例如將 `cathaypacific.com` 串錯做 `cathaypaciflc.com`(將 i 串成 l)。撳任何連結之前,務必睇清楚網址列。
官方渠道核實:遇到任何關於機票嘅疑問,最安全嘅做法係自己打開瀏覽器,輸入國泰航空嘅官方網址,或者打開官方手機 App 去查閱航班狀態。如果真係有問題,官方系統一定會有顯示,唔需要依賴第三方短訊。
小心處理來電:如果接到自稱係航空公司客服嘅電話,對方能夠講出你嘅姓名同航班資料,並要求你提供信用卡號碼去「驗證身份」或者「辦理退款」,請立即收線。正規航空公司絕對唔會喺電話度要求客人讀出完整嘅信用卡號碼或者安全碼(CVV)。
啟用雙重認證(2FA):雖然今次洩露嘅主要係訂位資料,但為咗安全起見,建議大家檢查自己嘅國泰會員帳戶(例如亞洲萬里通),確保已經啟用咗雙重認證。咁樣就算黑客有咗你嘅常客號碼,都唔能夠輕易登入你嘅帳戶盜用里程。
航空業供應鏈保安嘅長遠隱患
今次事件再次凸顯咗第三方供應商風險管理(Third-party risk management)嘅重要性。喺現代商業環境,企業好難所有嘢都自己做,外判或者使用第三方雲端服務係常態。但係,企業嘅保安防線唔應該只局限於自己嘅辦公室同伺服器,仲要延伸到所有合作夥伴。
對於航空公司嚟講,未來揀選供應商嘅時候,除咗睇價錢同功能,仲要嚴格審視對方嘅資訊保安認證(例如 ISO 27001)同埋過往嘅事故紀錄。同時,企業需要建立更完善嘅數據共享機制,確保供應商只能夠存取「最少必要」嘅資料(Principle of Least Privilege)。即係話,如果供應商只需要處理訂位編號,就唔應該俾佢哋接觸到乘客嘅護照副本或者信用卡紀錄。就算供應商真係畀黑客攻破,都可以將損失同影響減到最低。
國泰航空已經就事件通知咗香港個人資料私隱專員公署(PCPD)等有關當局,並正就事件展開調查。待確立相關詳情後,國泰會個別聯絡受影響嘅顧客,提供進一步嘅協助。
總結
總括嚟講,今次 Amadeus 系統遭入侵事件,雖然未直接波及國泰航空嘅核心系統同乘客嘅信用卡資料,但洩露嘅航班同聯絡資料依然有可能被不法之徒用嚟進行針對性詐騙。乘客而家最重要嘅係保持冷靜,唔好胡亂點擊可疑連結,遇到任何關於機票嘅突發情況,務必透過官方渠道親自核實。隨住調查繼續進行,受影響嘅乘客應該會陸續收到國泰嘅正式通知,屆時可以根據官方指引採取進一步嘅保障措施,確保自身權益唔受損害。