掃地機械人隱私危機:你屋企嘅地圖同對話可能被紀錄
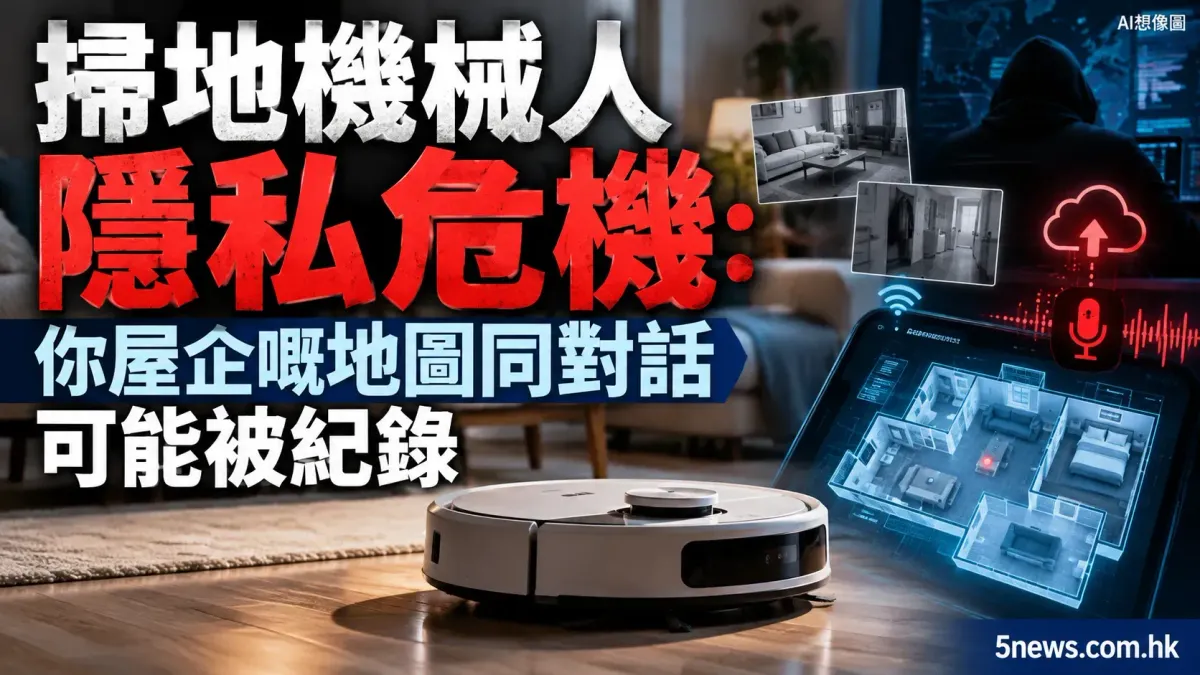
掃地機械人方便之餘,潛在嘅隱私風險亦唔容忽視。部分設備會將屋企地圖、影像甚至對話傳回雲端,甚至曾發生過權限漏洞導致他人可控制數千部設備。文章分析如何辨別隱私友善產品,並提供強化安全設定嘅實用建議。
掃地機械人隱私風險概況
好多人用緊掃地機械人嚟維持家居清潔,但係喺享受方便之餘,讀者需要留意呢類設備潛在嘅隱私問題。根據唔同嘅型號,掃地機械人可能會生成屋企嘅地圖、紀錄清潔歷史,甚至透過內置鏡頭同麥克風紀錄用戶嘅私密對話或者活動。部分高階型號具備豐富功能,基本上好似一架喺地下行嘅 360 度小型無人機,會不斷處理屋企入面發生嘅事情。
設備收集到幾多資訊以及啲資料去咗邊,完全視乎型號同產品而定。而雲端連接(Cloud connectivity)就引入咗另一個風險。如果用戶想喺屋企外面遙控或者檢查進度,設備通常要透過製造商嘅伺服器通訊。對於企業嚟講,知道用戶擁有乜嘢品牌嘅雪櫃、常用邊個外賣平台,甚至係發現用戶唔小心將污糟衫留喺地下,都係一種數據價值。雖然生成地圖或影片係實用功能,但呢啲資訊一旦外流,就係將私隱暴露畀陌生人。
需要強調嘅係,唔係每一部連接網絡嘅掃地機械人都會偷偷地紀錄所有嘢,或者將屋企藍圖賣去 eBay。重點在於「數據收集」同「維持隱私」之間需要有清晰嘅界線。好多公司會將重要資訊藏喺極之冗長且字體細小嘅法律條款入面,令用戶難以察覺。因此,功能雖然吸引,但閱讀隱私政策(Privacy policy)其實更加重要。
實際安全漏洞案例分析
掃地機械人嘅隱私風險並唔係假設,而係已經發生過嘅事實。早前有一宗爭議事件,用戶 Sammy Azdoufal 喺嘗試遙控佢部 DJI Romo 掃地機械人時,意外發現自己竟然可以控制全球約 7,000 部掃地機械人。佢唔單止可以控制,仲可以進入呢啲設備嘅權限,而唔係只係控制自己嗰部。
針對呢個問題,DJI 喺 2026年2月10日 發布咗兩次更新嚟解決後端權限問題。呢個係一個典型嘅安全風險:伺服器雖然認出咗個客戶係合法用戶,但係失敗咗將該用戶限制喺自己擁有嘅設備之內。Sammy 當時係利用 Claude Code 嚟協助反向工程(Reverse-engineer)通訊過程,但 AI 唔係導致安全漏洞嘅原因,真正問題係出喺安全檢查機制,呢類漏洞係靠複雜密碼都解決唔到嘅。
除咗安全漏洞,日常嘅數據傳輸同樣係隱私隱憂。一部新嘅掃地機械人可能會喺日常運作中,將清潔活動、設備狀態、地圖同偵測到嘅物件資訊傳返畀製造商。例如 iRobot 嘅隱私政策提到,連接型號傳送嘅數據除咗地圖,仲包括房間名稱、地板類型、偵測到嘅物件、機械人移動路徑以及 Wi-Fi 網絡詳情。好多用戶可能完全唔知自己嘅私隱正以穩定嘅數據流形式傳送出去。
如何選擇對隱私較友善嘅產品
目前市場上冇一個絕對嘅「隱私之王」,但一個對隱私友善嘅掃地機械人,起碼應該盡量減少離開屋企嘅資訊量。讀者喺購買前應該仔細研究隱私政策,並留意設備係咪採用「裝置端導航(On-device navigation)」同「影像處理(Image processing)」。
如果一部機強制要求使用雲端功能,讀者應該考慮將其列為拒絕購買嘅因素,並留意診斷數據(Diagnostic data)係點樣分享。選擇冇鏡頭嘅型號可以避免部分影像外流風險,但要記住「冇鏡頭」唔等於「冇數據收集」,因為設備依然會生成地圖並傳送帳戶資訊。
喺採取「本地優先(Local-first)」方案方面,Matic 係一個值得參考嘅選擇。根據其隱私政策,地圖係透過屋企 Wi-Fi 串流到 App,而且處理過程係喺機械人本身完成。雖然有例外情況(例如遠端使用 App 需要透過加密雲端連接),但必須經過用戶明確同意,而且只有授權嘅支援人員先可以涉及分享音訊或影片。呢類明確嘅限制係讀者考慮時嘅重要參考。
實用隱私保護建議
即使製造商喺隱私政策入面承諾唔會分享資料,亦唔代表產品絕對冇安全漏洞。即使公司冇計劃分享資料,攻擊者依然有可能透過漏洞獲取現有數據。對於已經使用掃地機械人嘅用戶,建議採取以下措施:
- 強化帳戶安全:設定強密碼並啟用雙重認證(Two-factor authentication)。
- 更新韌體:確保設備嘅韌體(Firmware)保持最新版本,以修補已知漏洞。
- 關閉不必要功能:如果對「遠端查看」或其他連接功能感到猶豫,喺唔需要用嘅時候將其關閉。
- 意識風險:了解掃地機械人除咗隱私外,亦有其他潛在缺點。
總結嚟講,喺追求家居自動化嘅同時,讀者必須喺便利同隱私之間攞個平衡,唔好將屋企嘅安全完全交畀一個黑盒設備。