任天堂Switch爆出QR Code資安漏洞 官方呼籲升級23.0.0系統更新修補
9月10日,任天堂(Nintendo)公佈Nintendo Switch主機存在一個嚴重資安漏洞。當用戶使用特定功能並顯示QR Code時,若被惡意第三方掃描,有機會導致主機資訊外洩或執行未經授權程式。官方已推出23.0.0版本系統更新修復問題,呼籲玩家盡快升級保障私隱。
任天堂Switch爆出QR Code資安漏洞 主機資訊外洩風險
9月10日,日本知名遊戲大廠任天堂(Nintendo)喺官方網站發佈咗一份安全公告,指出旗下熱賣多年嘅Nintendo Switch主機存在一個潛在嘅資安漏洞。根據公告內容,當主機喺特定情況下顯示QR Code時,如果俾惡意第三方喺近距離直接掃描,有機會導致主機入面保存嘅資訊外洩,甚至執行未經授權嘅程式碼。呢個漏洞已經獲分配共通脆弱性列舉識別子(CVE ID)為CVE-2026-82079。
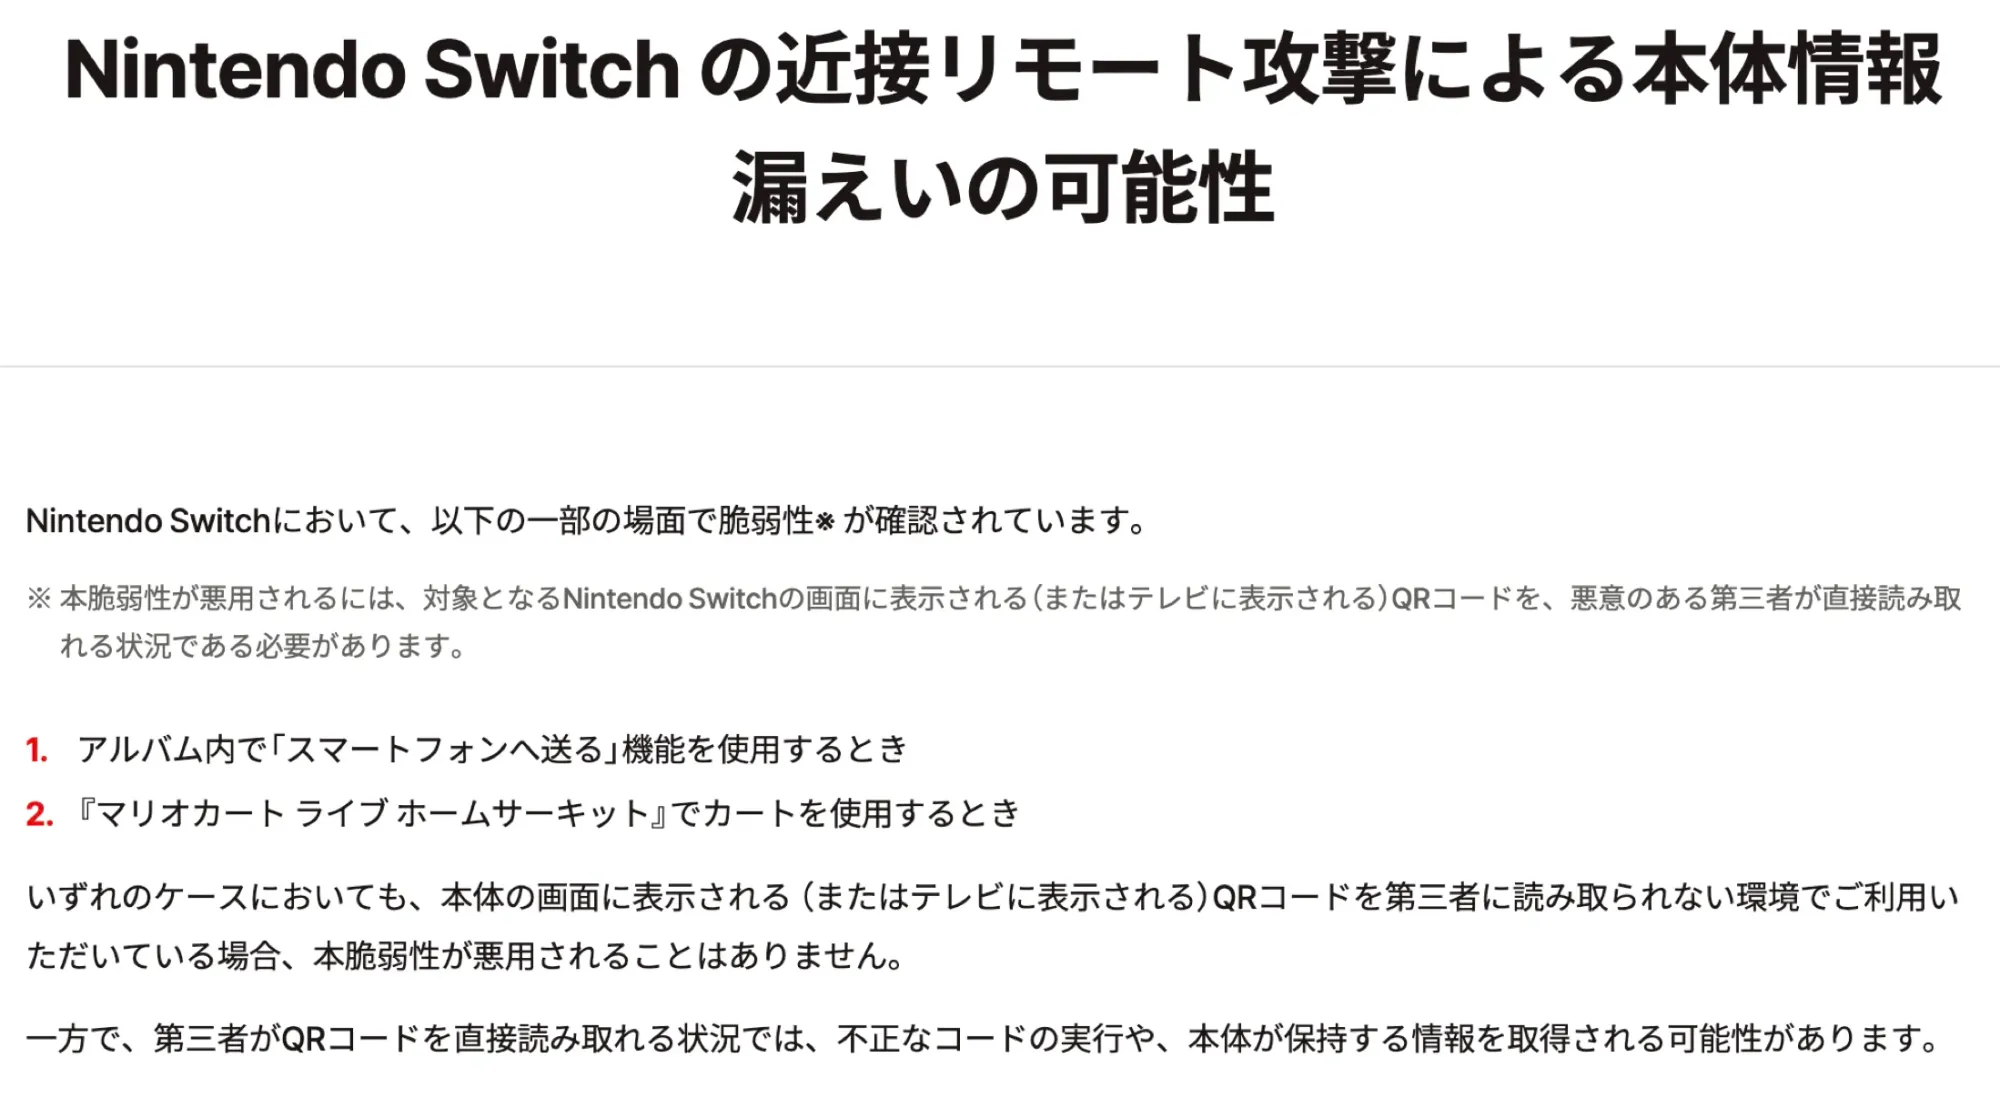
雖然呢個攻擊場景需要極為特定嘅物理條件,但因為涉及用戶私隱同主機安全,任天堂已經喺公佈漏洞嘅同時,緊急推出最新嘅系統版本23.0.0進行修補。對於一眾仍然有保留使用初代Switch主機嘅玩家嚟講,盡快檢查並更新系統版本,已經成為當務之急。
漏洞詳細分析:QR Code成為攻擊缺口
好多用家可能會覺得奇怪,平時用嚟加朋友或者傳送圖片嘅QR Code,點解會變成黑客攻擊嘅缺口。要理解呢個漏洞,首先要明白QR Code本身嘅運作原理。QR Code其實係一種將數據轉換成黑白方塊圖案嘅二維條碼,當裝置鏡頭讀取呢啲圖案時,就會將圖案還原成原本嘅數據,例如係一段網址、一組Wi-Fi密碼或者係一組驗證金鑰。
如果QR Code內藏嘅數據經過特殊構造,而讀取QR Code嘅系統(即係Switch主機)喺解析呢啲數據時,無做好足夠嘅安全檢查同緩衝區管理,就有可能觸發記憶體溢位或者其他底層程式錯誤。黑客就可以利用呢個錯誤,將惡意程式碼注入主機系統入面執行,從而繞過官方嘅安全限制,讀取主機入面嘅敏感資料。
QR Code早喺九十年代已經被發明,最初係為咗汽車製造業追蹤零件而設。因為其讀取速度快、容錯率高,後來廣泛應用於各行各業。但正正因為QR Code可以儲存大量數據,而且生成門檻極低,任何有基本編程知識嘅人都可以生成帶有特殊代碼嘅QR Code。過去幾年,全球都發生過唔少利用QR Code進行網絡釣魚(Phishing)嘅案件,例如偽裝成停車罰單或者餐廳餐牌,誘騙用戶掃描後登入虛假網站輸入信用卡資料。但針對硬件底層解析器嘅攻擊就相對罕見,因為需要對目標作業系統嘅記憶體管理有極深入嘅了解。今次Switch主機嘅漏洞,正正就係屬於呢種底層解析漏洞,技術層次相對較高。
受影響嘅兩個主要場景
根據任天堂嘅安全公告同科技媒體報導,目前呢個漏洞主要牽涉兩個會喺螢幕或者電視畫面上顯示QR Code嘅特定功能:
第一個場景係喺系統相簿入面使用「傳送至智慧型手機」功能嘅時候。當玩家想將主機入面截圖或者錄影嘅遊戲畫面傳送到自己部智能電話時,Switch主機會生成一個QR Code,等用家部電話掃描之後進行配對同傳輸。
第二個場景就係遊玩《瑪利歐賽車實況:家庭賽車場》(Mario Kart Live: Home Circuit)呢款擴增實境(AR)遊戲嘅時候。呢款遊戲需要配合實體嘅遙控卡丁車一齊玩,當玩家設定或者連接卡丁車時,主機會顯示QR Code俾卡丁車上嘅鏡頭掃描,從而完成配對。
攻擊條件同實際風險
雖然聽落有啲驚心動魄,但大家唔需要過分恐慌。任天堂喺公告入面特別強調,呢個漏洞要被惡用,必須滿足一個非常嚴格嘅前提條件:惡意第三方必須喺可以近距離直接讀取主機螢幕(或者連接電視後嘅電視螢幕)顯示嘅QR Code嘅環境入面。
換句話講,如果你自己匿喺屋企房入面玩遊戲,或者用「傳送至智慧型手機」功能傳送相片俾自己,旁邊無其他人或者鏡頭對住你個螢幕,咁呢個漏洞就根本無機會被觸發。攻擊者需要喺你旁邊,用佢哋嘅裝置或者特製嘅掃描儀器,喺極短時間入面掃走你螢幕上嘅QR Code,先有可能發動攻擊。呢種情況通常只會發生喺人多擠迫嘅公眾地方,例如係電競比賽現場、遊戲展覽或者係一啲玩家經常聚腳嘅遊戲中心。
官方應對措施與用戶自救方法
面對呢個潛在風險,任天堂已經採取咗相應嘅行動,而作為用家,我哋亦都有明確嘅步驟可以跟隨,確保自己部主機安全。
系統更新步驟
最徹底、最有效嘅解決方法,當然係將主機系統更新到最新版本。任天堂已經推出咗23.0.0版本嘅系統更新,呢個版本已經包含咗修復CVE-2026-82079漏洞嘅安全補丁。
用家可以跟住以下步驟檢查同更新:
- 開啟Nintendo Switch主機,進入主選單(HOME Menu)。
- 撳下面嘅「設定」(System Settings)圖示。
- 喺左邊選單最底撳「主機」(System)。
- 喺右邊畫面檢查「系統更新版本」(System Update),如果顯示嘅版本號碼低於23.0.0,就需要進行更新。
- 撳同一個畫面嘅「更新主機」(Update System),連接互聯網後,系統就會自動下載並安裝最新嘅固件。更新過程大約需要幾分鐘,期間切勿關閉主機電源或者中斷網絡連接,以免導致系統檔案損毀。完成更新後,主機會自動重新啟動,返回主選單。用家可以再次進入設定頁面,確認版本號碼已經變成23.0.0或者更高,咁樣就代表修復程序已經成功套用。如果喺更新過程中遇到網絡不穩定嘅情況,建議將主機靠近路由器,或者使用LAN線連接網絡,以確保下載過程順暢無阻。
未能即時更新嘅臨時防範建議
如果你因為某些原因,例如出門口無Wi-Fi、或者部主機借咗俾朋友暫時未能即時更新系統,任天堂都提供咗一啲臨時嘅防範建議,減低風險:
首先,盡量避免喺公眾地方或者有其他陌生人喺附近嘅環境下,使用相簿入面嘅「傳送至智慧型手機」功能,或者遊玩《瑪利歐賽車實況:家庭賽車場》。
其次,當你要使用上述功能時,務必確保主機螢幕或者電視螢幕唔會俾第三方輕易睇到。例如可以用手遮擋一下螢幕,或者背對住人群進行操作。
最後,官方亦都建議,喺未更新系統之前,盡量唔好用自己部電話以外嘅裝置去掃描主機顯示嘅QR Code,亦都唔好借用其他人嘅卡丁車嚟連接自己部主機,以免誤中惡意QR Code嘅陷阱。
資安事件背後嘅啟示與事實整理
呢次事件除咗提醒玩家更新系統之外,背後其實都有幾個值得探討嘅資安議題同事實數據,值得我哋整理清楚。
漏洞發現經過與CVE編號
呢個漏洞並非由任天堂內部團隊自己發現,而係由外部嘅獨立安全研究員發現並通報俾任天堂。呢個做法喺科技界非常普遍,被稱為「負責任嘅漏洞披露」(Responsible Disclosure)。研究員發現漏洞後,會先私下通知原廠,俾足夠時間原廠開發修復方案,然後先公開發佈,避免黑客喺修復方案推出前利用漏洞作惡。
呢次漏洞獲分配嘅CVE-2026-82079編號,係由美國國家網路安全局(MITRE)管理嘅國際通用漏洞編號系統。有咗呢個編號,全球嘅資安專家同企業都可以追蹤呢個漏洞嘅詳情、影響範圍同修復進度,確保資訊透明。
舊世代主機與新世代主機嘅資安差異
值得留意嘅係,任天堂喺公告入面明確指出,最新推出嘅Nintendo Switch 2並唔受呢個漏洞影響。呢一點反映咗硬件架構同系統底層設計嘅演進。
初代Switch推出至今已經有多年歷史,其硬件架構同早期嘅作業系統設計,可能喺應對某些新型態嘅數據解析攻擊時,防線唔及新世代主機咁嚴密。Nintendo Switch 2作為全新設計嘅硬件,喺處理器安全區域(Secure Enclave)、記憶體保護機制以及底層驅動程式嘅安全驗證上,相信都作出咗大幅強化,所以能夠免疫於呢類針對舊有架構嘅特定漏洞。呢個都提醒咗我哋,隨住科技進步,定期淘汰過於老舊嘅設備,或者保持設備系統更新,係維護資訊安全嘅重要一環。
事實上,遊戲主機因為具備連接互聯網、儲存用戶付款資料同個人私隱嘅功能,一直以來都係黑客研究嘅重點目標。索尼(Sony)嘅PlayStation同微軟(Microsoft)嘅Xbox過去都曾經爆發過唔同層級嘅系統漏洞,原廠通常都會透過定期發佈固件更新嚟堵塞缺口。對於用家嚟講,打開主機嘅自動更新功能,絕對係保障自身權益嘅最佳做法。
總結
總括嚟講,今次Nintendo Switch爆出嘅QR Code資安漏洞,雖然觸發條件相對苛刻,需要攻擊者喺極近距離掃描螢幕,但潛在嘅資訊外洩同程式碼執行風險依然唔容忽視。任天堂反應迅速,喺公佈漏洞嘅同時已經推出23.0.0系統更新,為用家提供咗最直接嘅防護方案。
對於廣大Switch玩家嚟講,當務之急就係返屋企開機,檢查系統版本並完成更新。只要保持系統係最新狀態,呢個漏洞就唔會對你構成實質威脅。科技產品難免會出現安全漏洞,最重要嘅係原廠有無完善嘅通報同修復機制,以及用家有無養成定期更新系統嘅良好習慣。只要雙方配合,就可以喺享受遊戲樂趣嘅同時,確保個人私隱同設備安全。